전체 글 288

Docker 컨테이너 보안 심화 :: Docker Content Trust로 이미지 위변조 검증

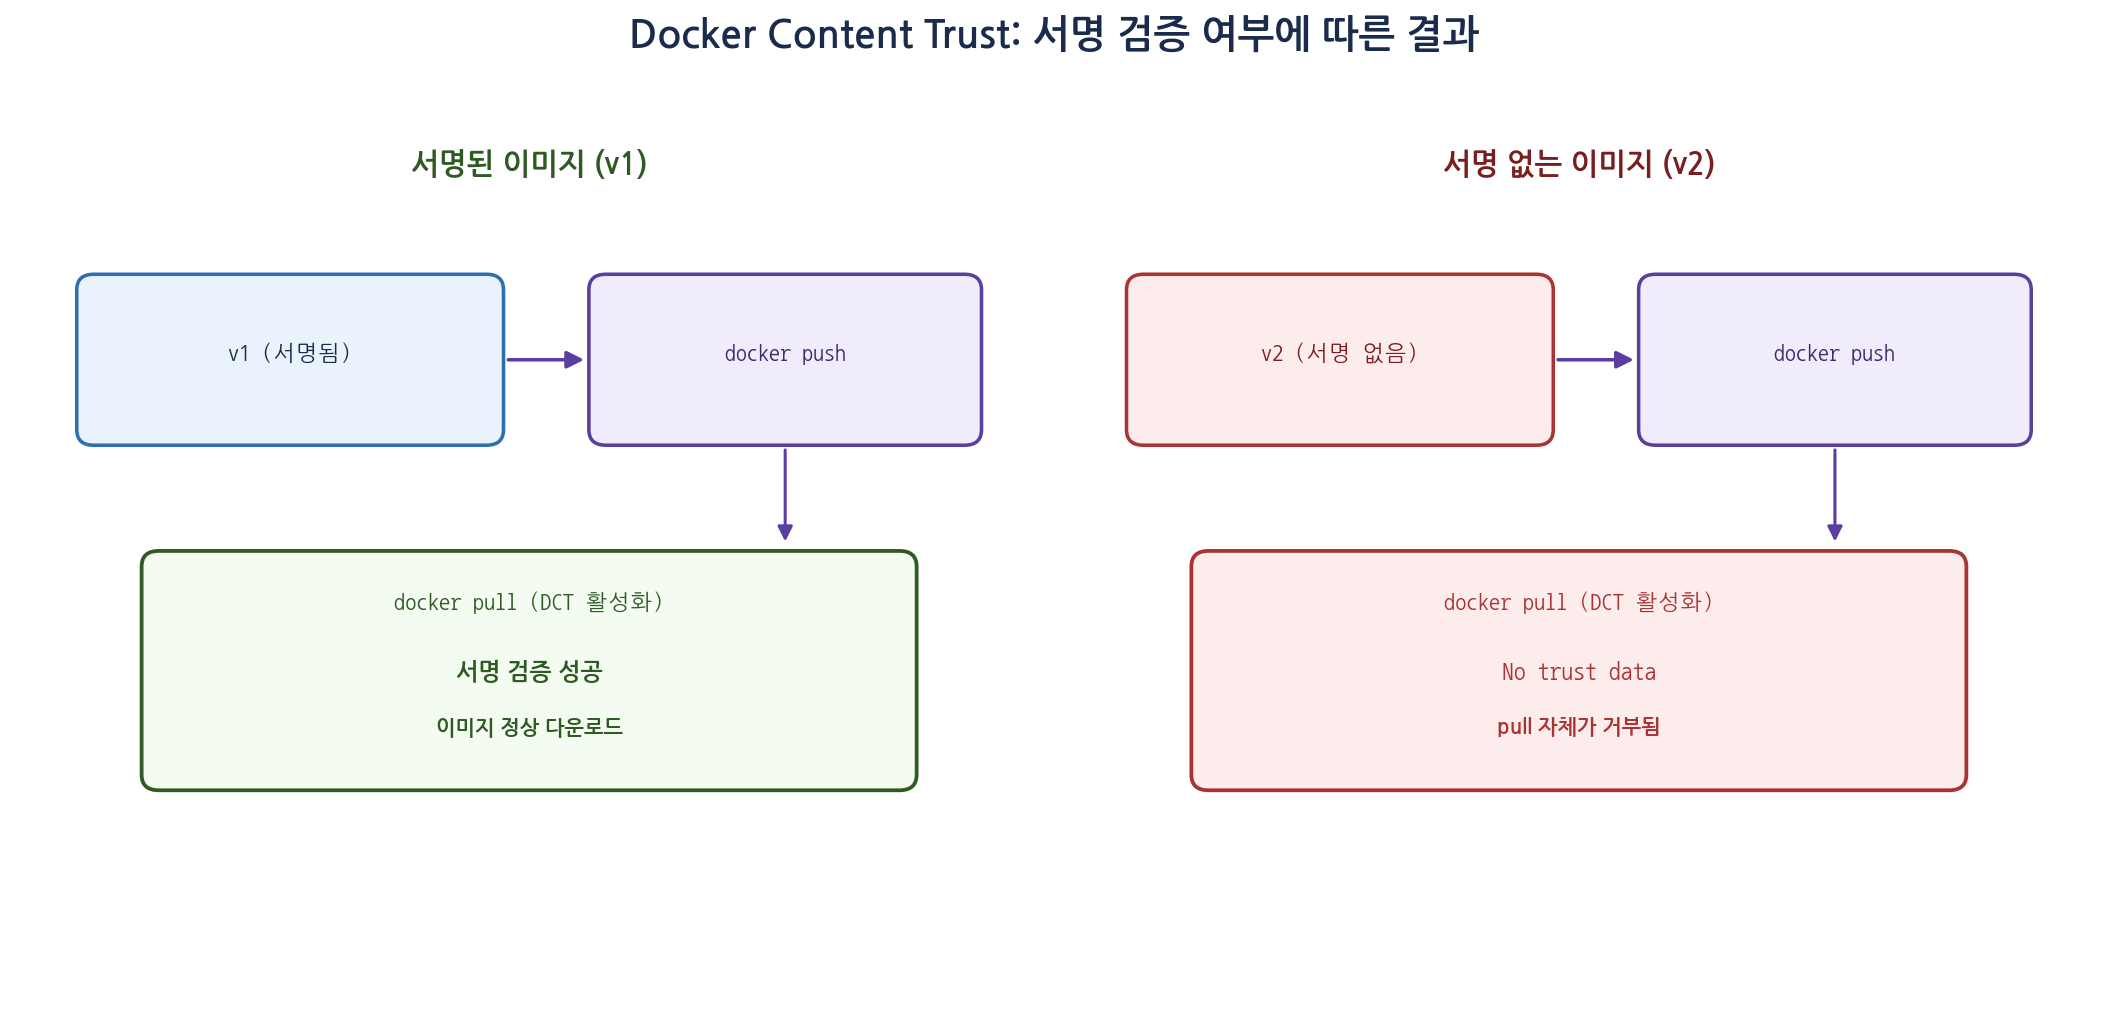
Docker 컨테이너 보안 심화 :: Docker Content Trust로 이미지 위변조 검증Docker Content Trust(DCT)란컨테이너 이미지에 전자서명을 붙여서, 받은 이미지가 진짜 게시자가 만든 것이 맞는지, 중간에 변조되지 않았는지 검증하는 기능GPG 실습에서 다룬 “개인키로 서명하고 공개키로 검증한다”는 개념이 컨테이너 이미지에 그대로 적용된 것왜 필요한가docker pull로 이미지를 받을 때, 그 이미지가 진짜 원본 게시자가 만든 게 맞는지 기본적으로는 검증할 방법이 없음누군가 이미지 저장소를 해킹해서 악성코드가 심어진 이미지로 바꿔치기해도, 사용자는 알아챌 방법이 없었음DCT를 활성화하면, 서명이 없거나 검증에 실패한 이미지는 아예 받아지지 않음실습: DCT 활성화하고 서명 검..

네트워크 기초 정리 :: 라우팅 재분배(Redistribution)

네트워크 기초 정리 :: 라우팅 재분배(Redistribution)라우팅 재분배란서로 다른 라우팅 프로토콜(정적 라우팅, OSPF, RIP, BGP 등)이 알고 있는 경로 정보를 서로 주고받게 만드는 설정각 프로토콜은 원래 자기들끼리만 대화하는데, 재분배를 설정하면 “OSPF가 알고 있는 경로를 정적 라우팅 쪽에도 알려줘라” 같은 게 가능해짐왜 필요한가실무 네트워크는 보통 여러 프로토콜이 섞여있음 — 예를 들어 회사 내부는 OSPF로 관리하는데, 특정 서버 구간은 정적 라우팅으로 관리하는 경우재분배가 없으면, OSPF를 쓰는 라우터들은 정적으로 설정된 구간의 존재 자체를 모름(서로 다른 언어를 쓰는 것과 비슷)실습: 정적 라우팅 경로를 OSPF에 재분배하기VM 구성라우터 A — OSPF로 관리되는 네트워..

Network 2026.11.07

네트워크 기초 정리 :: ARP 스푸핑 방어 (DAI, 정적 ARP)

네트워크 기초 정리 :: ARP 스푸핑 방어 (DAI, 정적 ARP)ARP 스푸핑 복습가짜 ARP 응답을 보내서 피해자의 ARP 캐시에 잘못된 IP-MAC 매핑을 심는 공격이전 실습에서는 공격자 관점으로 스푸핑을 직접 재현해봤는데, 이번엔 방어자 관점으로 실제 대응 방법을 다룸Dynamic ARP Inspection(DAI)이란스위치가 DHCP 서버로부터 “어떤 IP가 어떤 MAC에 정상적으로 할당됐는지” 정보(DHCP 스누핑 바인딩 테이블)를 기록해두고, 그 정보와 일치하지 않는 ARP 응답은 자동으로 차단하는 기능정상적으로 DHCP를 통해 IP를 받은 기기가 아니면, 아무리 그럴듯한 ARP 응답을 보내도 스위치가 걸러냄DAI 동작 원리1단계, DHCP 스누핑을 먼저 활성화 — 스위치가 DHCP 요청/..

Network 2026.11.07

네트워크 기초 정리 :: QoS를 tc 명령어로 직접 구현하기

네트워크 기초 정리 :: QoS를 tc 명령어로 직접 구현하기QoS(Quality of Service) 복습네트워크 트래픽에 우선순위를 매겨서, 중요한 트래픽을 먼저 처리하는 기술Rate Limiting은 “트래픽의 속도 자체를 제한”하는 거였다면, QoS는 “여러 트래픽 종류 중 뭘 먼저 처리할지 순서를 정하는” 것 — 목적이 다름tc(traffic control)란리눅스 커널에 내장된 트래픽 제어 도구, 네트워크 인터페이스를 지나가는 패킷의 속도·우선순위·대기열을 세밀하게 제어기본 상태 확인tc qdisc show dev eth0현재 이 인터페이스에 적용된 큐잉 규칙(qdisc)을 확인하는 명령어결과: 기본값(pfifo_fast 등)이 표시됨 — 지금은 모든 트래픽이 동등하게 처리되는 상태HTB(Hi..

Network 2026.11.06

CIS Benchmark 기반 정리 :: AppArmor vs SELinux

CIS Benchmark 기반 정리 :: AppArmor vs SELinux두 도구 복습둘 다 강제 접근 제어(MAC) 도구 — 파일 권한(rwx)보다 상위 레벨에서 프로세스가 접근 가능한 자원을 제한AppArmor: 우분투 계열 기본, 파일 경로 기반으로 정책 작성(이전 실습에서 이미 다룸)SELinux: 레드햇/CentOS 계열 기본, 레이블(라벨) 기반으로 훨씬 정교하지만 복잡경로 기반 vs 레이블 기반 차이AppArmor는 “/home/사용자/secret.txt 파일에 대한 접근을 허용”처럼 파일 경로 자체를 정책에 직접 명시SELinux는 모든 파일과 프로세스에 보이지 않는 라벨(컨텍스트)을 붙여두고, “이 라벨을 가진 프로세스는 저 라벨을 가진 파일에 접근 가능”이라는 식으로 라벨끼리의 관계로..

보안 2026.11.02

네트워크 기초 정리 :: RIP vs OSPF 경로 선택 방식 비교

네트워크 기초 정리 :: RIP vs OSPF 경로 선택 방식 비교RIP(Routing Information Protocol) 복습가장 오래된 동적 라우팅 프로토콜 중 하나. 경로를 선택하는 기준이 단 하나 — 홉 수(경유하는 라우터 개수)“라우터를 가장 적게 거치는 경로”를 무조건 최적 경로로 판단(그 경로의 실제 속도나 안정성은 전혀 고려 안 함)OSPF와의 근본적 차이RIP: 홉 수만 봄 — 3홉짜리 저속 회선과 2홉짜리 초고속 회선이 있으면, 무조건 2홉짜리를 선택(설령 그게 더 느려도)OSPF: 각 링크의 비용(대역폭 기반으로 자동 계산되는 cost)까지 고려해서 진짜 “효율적인” 경로를 선택이전 라우팅 심화 실습에서 다뤘던 메트릭 개념이 RIP에는 사실상 없는 셈 — 그래서 RIP는 소규모 네..

Network 2026.11.01

Kubernetes 보안 심화 :: NetworkPolicy로 Pod 간 통신 제한

Kubernetes 보안 심화 :: NetworkPolicy로 Pod 간 통신 제한NetworkPolicy란RBAC 실습에서는 “누가 API에 접근 가능한지(get, delete 같은 동작)“를 제한했는데, NetworkPolicy는 “어떤 Pod가 어떤 Pod와 네트워크 통신 가능한지”를 제한기본적으로 Kubernetes는 아무 정책이 없으면 모든 Pod가 서로 자유롭게 통신 가능 — VLAN 실습에서 다룬 “기본은 전부 열려있다”는 문제의식이 클러스터 내부에도 그대로 적용됨왜 필요한가웹 Pod가 뚫리면, 기본 상태에서는 그 Pod가 클러스터 안의 DB Pod든 다른 팀의 Pod든 다 접근할 수 있음VLAN 실습에서 웹서버망과 DB망을 물리적으로 나눴던 것처럼, NetworkPolicy는 Kuberne..

네트워크 기초 정리 :: DHCP 이중화와 네트워크 네임스페이스

네트워크 기초 정리 :: DHCP 이중화와 네트워크 네임스페이스DHCP Failover (DHCP 서버 이중화)왜 필요한가DHCP 서버가 하나뿐이면, 그 서버가 죽는 순간 새 기기들이 IP를 못 받아서 네트워크에 못 들어옴DHCP Failover는 DHCP 서버 두 대를 이중화해서, 하나가 죽어도 나머지가 계속 IP를 나눠주게 만드는 구성VM 구성VM 1 — Primary DHCP 서버 (192.168.50.5)VM 2 — Secondary DHCP 서버 (192.168.50.6)Primary 서버 설정 파일에 failover 블록 추가vi /etc/dhcp/dhcpd.conffailover peer “dhcp-failover” {primary;address 192.168.50.5;port 647;pee..

Network 2026.10.26